Google Peringatkan Celah Keamanan BeyondTrust yang Berisiko Membuka Akses ke Sistem Perusahaan
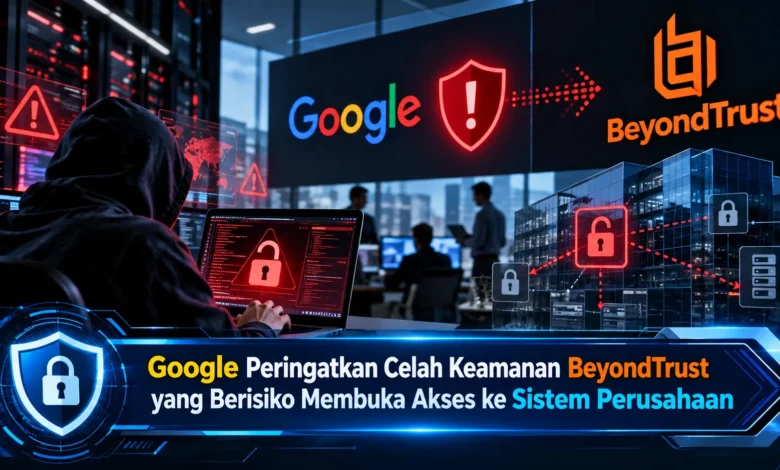
Google mengeluarkan peringatan mengenai celah keamanan kritis pada BeyondTrust Remote Support yang berpotensi membuka akses tidak sah ke sistem perusahaan. Kerentanan berkode CVE-2026-102764 ini diungkap secara resmi pada 15 Oktober 2026 setelah ditemukan bukti eksploitasi dalam serangan siber yang berlangsung sejak akhir Agustus. Peneliti Google Threat Intelligence Group bersama Mandiant mengidentifikasi aktivitas kelompok peretas yang diduga memiliki keterkaitan dengan China. Dalam perkembangan TEKNOLOGI keamanan siber, temuan tersebut menjadi perhatian serius karena perangkat akses jarak jauh sering terhubung dengan sistem internal, akun administrator, serta informasi sensitif organisasi. Perusahaan pengguna BeyondTrust dianjurkan segera memeriksa keamanan sistem dan memasang perbaikan resmi.
Celah Kritis BeyondTrust Menjadi Perhatian Peneliti Google
Temuan terbaru dari Google Threat Intelligence Group menyoroti risiko serius pada sistem dukungan teknis berbasis remote access. Platform Remote Support milik BeyondTrust menjadi bagian dari infrastruktur teknologi informasi untuk membantu teknisi mengakses perangkat pengguna. Dengan fungsi yang terhubung ke banyak perangkat, perlindungannya harus mendapat perhatian utama. Jika penyerang memperoleh kendali atas sistem, ancaman keamanan mungkin memengaruhi lebih dari satu perangkat. Oleh sebab itu, peringatan dari peneliti keamanan perlu ditanggapi secara serius.
Kerentanan yang diidentifikasi sebagai CVE-2026-102764 dikategorikan kritis dengan skor CVSSv4 mencapai 9,3. Tingkat keparahan ini memperlihatkan pentingnya tindakan perlindungan apabila sistem yang rentan berhasil dieksploitasi. Vendor mengeluarkan pemberitahuan keamanan BT26-05 pada 15 Oktober 2026 untuk menjelaskan karakteristik kerentanan sekaligus memberikan petunjuk pemasangan patch. Meski tingkat keparahannya kritis, tidak seluruh instalasi otomatis mengalami penyusupan. Risiko aktual bergantung pada versi perangkat dan kondisi akses.
Mekanisme Kelemahan Keamanan dalam Sistem Akses Jarak Jauh
Mengacu pada advisory resmi perusahaan, kerentanan tersebut muncul akibat validasi asal pesan yang tidak memadai pada komponen internal Remote Support. Dalam rancangan sistem yang aman, komunikasi antarbagian perlu divalidasi. Jika sistem gagal memastikan sumber komunikasi, mekanisme komunikasi dapat menjadi jalur penyalahgunaan. Dalam temuan CVE-2026-102764, kondisi tertentu memungkinkan tindakan terhadap file tanpa otorisasi. Kemampuan yang diperoleh penyerang berpotensi mendukung serangan lanjutan.
Faktor yang meningkatkan tingkat risiko masalah ini adalah adanya jalur serangan yang tidak membutuhkan proses login normal. Pada perangkat yang masih rentan dan dapat dijangkau, penyerang berpotensi mengunggah berkas secara tidak sah. Kemampuan tersebut berisiko menimbulkan kompromi perangkat. Apabila kontrol host berhasil diperoleh, rahasia akses yang tersedia bagi sistem dapat berada dalam risiko. Karena itu, pengelola IT tidak cukup hanya memastikan layanan masih berjalan. Evaluasi sistem menjadi bagian penting dalam menentukan kondisi perangkat.
Daftar Sistem Remote Support yang Memerlukan Patch BT26-05
Menurut advisory BeyondTrust, kerentanan ini memengaruhi Remote Support versi 26.2.3 dan sebelumnya. Bagi instalasi self-hosted milik organisasi, prosedur mitigasinya mengikuti versi sistem. Administrator dengan instalasi dalam rentang versi 24.3.1 sampai 26.2.3 harus memastikan perbaikan BT26-05-RS telah terpasang. Pada instalasi yang lebih lama, sistem yang lebih tua dari 24.3.1 harus diperbarui menuju versi yang mendukung perbaikan. Pembaruan berjenjang ini diperlukan untuk memperoleh patch yang sesuai. Ketika patch telah diterapkan, administrator tetap perlu meninjau kemungkinan kompromi sebelumnya.
Bagi organisasi yang menggunakan BeyondTrust SaaS, vendor mengonfirmasi pembaruan dilakukan pada infrastruktur layanan. Hingga tanggal 9 Oktober 2026, infrastruktur Remote Support SaaS telah mendapatkan pembaruan keamanan. Karena itu, instalasi patch pada infrastruktur SaaS ditangani penyedia layanan. Walaupun perbaikannya telah tersedia, pemeriksaan akun dan kredensial tetap penting. Pemutakhiran keamanan mengatasi kerentanan yang menjadi perhatian, tetapi tidak otomatis menghapus jejak penyusupan terdahulu. Karena alasan tersebut, perusahaan sebaiknya memeriksa potensi aktivitas mencurigakan.
Dugaan Eksploitasi BeyondTrust oleh Pelaku Ancaman Terkait China
Google Threat Intelligence Group dan Mandiant mengidentifikasi bukti eksploitasi kerentanan CVE-2026-102764 pada periode akhir Agustus 2026. Kelompok yang dikaitkan dengan aktivitas tersebut dikenal sebagai ARMORY CASTLE, yang dahulu dikenal dengan identifikasi UNC5221. Mengacu pada hasil investigasi keamanan, kelompok tersebut diduga memiliki keterkaitan dengan China. Walaupun peneliti menyampaikan atribusi tersebut, penilaian tersebut tidak sama dengan pembuktian identitas pemerintah secara langsung. Karena alasan tersebut, penyebutan keterkaitan negara sebaiknya mengikuti temuan yang tersedia.
Selama proses respons keamanan, peneliti menemukan upaya peningkatan hak akses setelah kerentanan BeyondTrust berhasil dimanfaatkan. Aktor serangan dalam investigasi juga mengembangkan mekanisme persistensi sehingga aktivitas berbahaya berpotensi berlanjut. Teknik seperti ini sering menjadi perhatian dalam investigasi spionase siber. Sebab, pelaku dengan kemampuan persistensi dapat melanjutkan aktivitas apabila seluruh mekanisme penyusupan belum dihapus. Karena itu, respons organisasi sebaiknya mencakup patching dan evaluasi kompromi.
Strategi Melindungi Sistem Perusahaan dari Celah Remote Support
Tindakan mendasar untuk administrator sistem adalah memeriksa seluruh perangkat Remote Support yang digunakan. Pendataan sistem membantu menentukan versi yang terdampak. Pada tahap berikutnya, pengelola sistem sebaiknya memverifikasi status pembaruan. Pengguna Remote Support di infrastruktur internal sebaiknya menggunakan instruksi resmi vendor. Pada appliance yang dapat diakses publik sebelum diperbarui, pemeriksaan kompromi perlu menjadi prioritas. Pemeriksaan lanjutan diperlukan karena serangan aktif telah dilaporkan sebelum pengungkapan publik. Melalui pemeriksaan yang terarah, perusahaan dapat mengurangi risiko lanjutan.
Di samping memasang patch keamanan, perusahaan perlu meninjau kredensial yang digunakan sistem. Apabila terdapat bukti kompromi, penggantian kata sandi dan kunci akses terkait menjadi bagian penting dari respons insiden. Proses pengamanan kredensial perlu mempertimbangkan seluruh identitas yang dapat diakses perangkat. Untuk memperkuat keamanan jangka panjang, segmentasi infrastruktur, pemantauan log keamanan, dan pengelolaan izin berdasarkan tugas dapat membantu menurunkan risiko. Jika tim IT mendeteksi indikasi penyusupan, respons insiden perlu mengikuti prosedur internal agar aktivitas bisnis tidak terganggu secara tidak perlu.
Pelajaran Keamanan Siber dari Kerentanan BeyondTrust Remote Support
Pengungkapan celah kritis Remote Support menunjukkan pentingnya perlindungan sistem akses jarak jauh. Dengan skor CVSSv4 sebesar 9,3, masalah tersebut menjadi prioritas keamanan tinggi. Bukti penyalahgunaan sebelum pengungkapan publik memperkuat kebutuhan pemeriksaan menyeluruh. Untuk organisasi yang mengandalkan Remote Support, penerapan perbaikan resmi BT26-05-RS harus menjadi perhatian utama. Walaupun jalur kerentanan dapat ditutup, pemeriksaan keamanan historis masih memiliki peranan penting.
Seiring meningkatnya ketergantungan pada TEKNOLOGI perusahaan, sistem remote access menjadi komponen penting dalam memastikan perangkat perusahaan dapat dikelola. Meskipun demikian, hak pengelolaan yang tinggi memerlukan pengawasan keamanan berkelanjutan. Pembaruan sistem secara berkala, pengelolaan akun istimewa, serta analisis keamanan secara rutin menjadi bagian penting strategi keamanan perusahaan. Dari sudut pandang Anda, apakah perusahaan saat ini sudah memberikan perhatian memadai pada keamanan akses jarak jauh? Bagikan pandangan Anda mengenai strategi menghadapi kerentanan perangkat lunak kritis.